Kaspersky Canlı Tehdit Haritasında Alarm: Son 1 Saatte Yüz Binlerce Saldırı Tespit Edildi
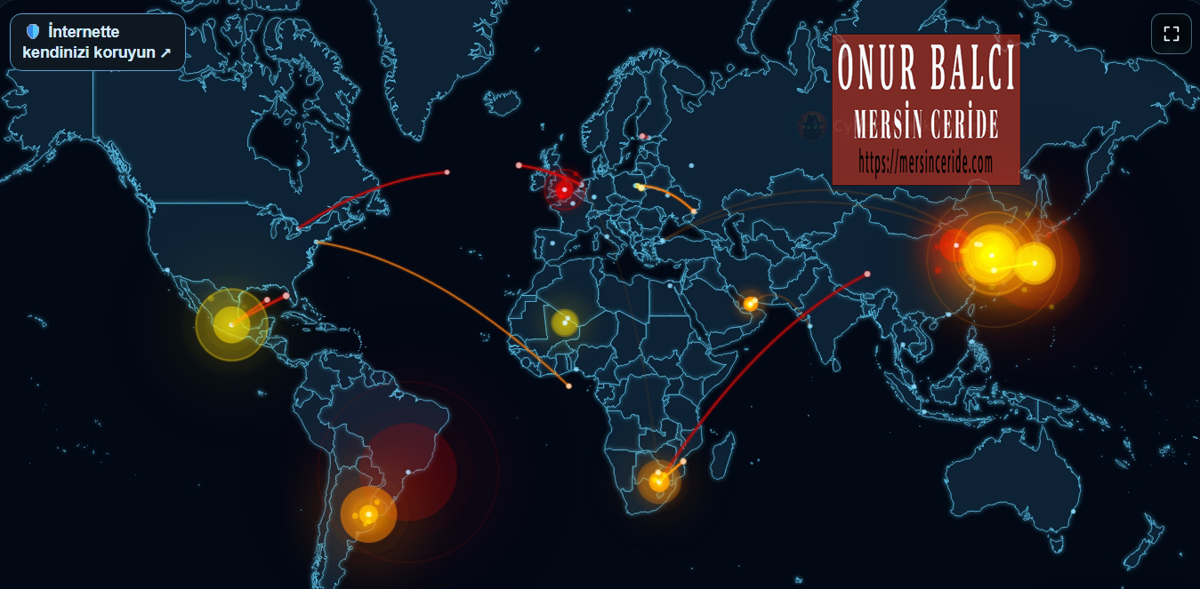
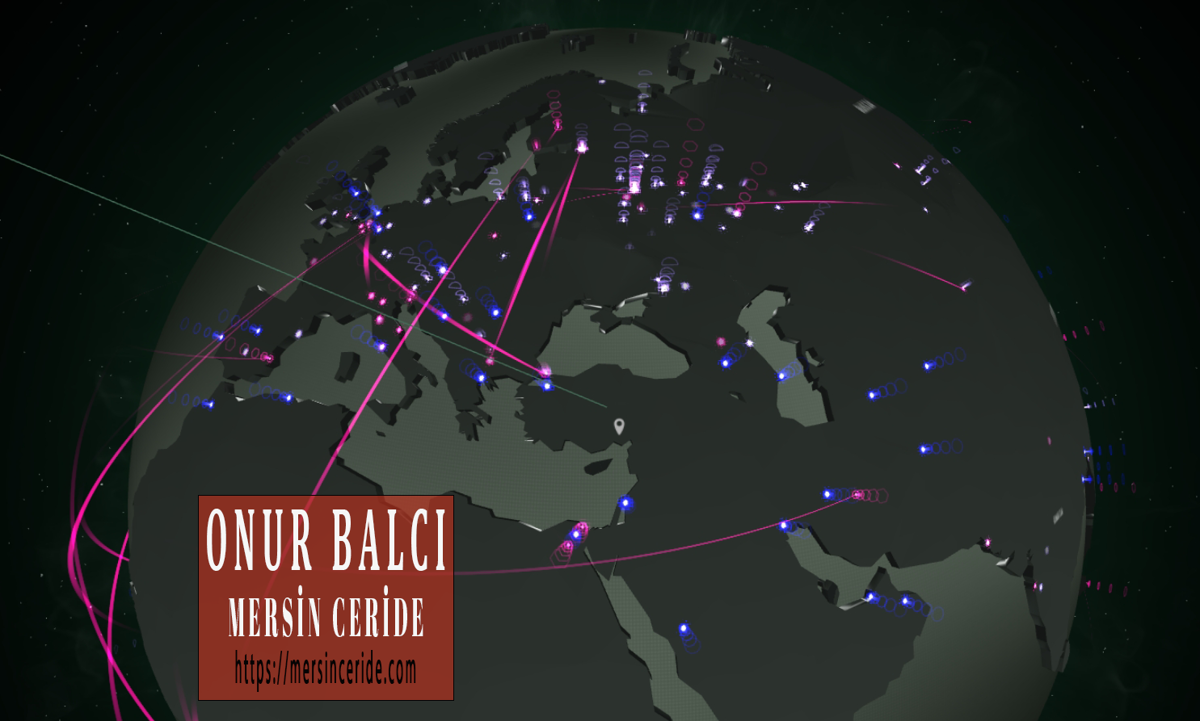
ONUR BALCI - Dünya genelindeki siber tehdit trafiğini anlık takip eden Kaspersky Cyberthreat Real-Time Map verileri, küresel ölçekte yoğun bir siber operasyon dalgasının devrede olduğunu ortaya koydu. Son 1 saatlik izleme istatistiklerine göre, sistemlere sızma girişimleri ve kötü amaçlı yazılım etkinlikleri hız kesmeden tırmanıyor.
Kaspersky Canlı Tehdit Verileri (Son 1 Saat)
Kaspersky laboratuvarları tarafından tespit edilen saldırı türleri ve anlık vaka sayıları dijital tehdidin boyutunu gözler önüne seriyor:
| Tehdit / Modül Türü | Kısaltma | Son 1 Saatteki Tespit |
|---|---|---|
| İsteğe Bağlı Tarama (On-Demand Scan) | ODS | 55.139 |
| Erişim Anında Koruma (On-Access Scan) | OAS | 48.610 |
| Web Tehditleri (Web Anti-Virus) | WAV | 26.832 |
| Posta / E-posta Tehditleri (Mail Anti-Virus) | MAV | 6.096 |
| Ağ Saldırıları (Intrusion Detection System) | IDS | 5.879 |
| Spam / Kimlik Avı (Kaspersky Anti-Spam) | KAS | 3.522 |
| Yazılım Açıkları (Vulnerability Scan) | VUL | 173 |
Özellikle sistem dosyalarına doğrudan sızmaya çalışan yerel zararlı yazılımlar (OAS / ODS) ile internet siteleri üzerinden bulaşan web tabanlı tehditler (WAV), son bir saatlik saldırı hacminin yüzde 80'inden fazlasını oluşturuyor.
Bireysel Cihazlar ve Altyapılar Risk Altında
Saldırganlar, tespit edilen bu yüz binlerce girişimle yalnızca kurumsal sunucuları değil, bireysel kullanıcıların akıllı telefon ve bilgisayarlarını da hedef alıyor. Ağ saldırıları (IDS) ve e-posta oltalama (MAV / KAS) operasyonları üzerinden; bankacılık hesaplarının boşaltılması, fidye yazılımları (ransomware) ile verilerin kilitlenmesi, elektrik şebekeleri ve internet sağlayıcılarında altyapı kesintileri hedefleniyor.
Siber Güvenlik Uzmanlarından 4 Kritik Önlem
Küresel saldırı trafiğinden bireysel cihazları korumak ve verileri güvenceye almak için şu 4 temel kuralın acilen uygulanması gerekiyor:
Uygulamalara Tam Yetki Vermeyin:
Akıllı telefonunuza indirdiğiniz her uygulamaya sınırsız erişim açmayın. Basit bir el feneri, fotoğraf düzenleyici ya da oyun uygulamasının rehber, mikrofon, SMS veya depolama yetkisi istemesi açık bir veri sızıntısı işaretidir. Yalnızca uygulamanın temel çalışması için zorunlu olan minimum izinleri tanımlayın.
İnternet Tarayıcısına Şifre Kaydetmeyin:
Google Chrome, Safari veya Edge gibi tarayıcıların "Şifreyi Kaydet" önerisini onaylamayın. Web tehditleri (WAV) yoluyla bulaşan bilgi hırsızı casus yazılımlar (infostealer), tarayıcı önbelleğinde saklanan kayıtlı şifreleri tek bir komutla dışarı aktarabilir. Şifrelerinizi bağımsız ve şifreli şifre yöneticilerinde (Password Manager) saklayın.
Bankacılıkta Otomatik İşlemleri ve Kartları Sınırlandırın:
Kullanmadığınız otomatik ödeme talimatlarını kapatın ve internet alışverişlerinde ana kartınız yerine limiti işlem anında belirlenen sanal kartları kullanın. Mobil bankacılık anlık işlem bildirimlerini sürekli açık tutarak şüpheli para hareketlerini ilk saniyede tespit edin.
Tanımadığınız Bağlantılara (Link) Tıklamayın:
SMS, WhatsApp veya e-posta yoluyla gelen kargo takip, icra bildirimi, fatura gecikmesi ya da hediye kuponu temalı bağlantılardan uzak durun. Sahte kimlik avı siteleri, tek bir tıklamayla cihazınıza arka kapı (backdoor) açabilir veya oturum bilgilerinizi çalabilir.
Yorumlar (0)